
स्ट्रीम के लिए Minecraft सर्वर को ग्रीफर्स से कैसे सुरक्षित करें
स्ट्रीम सर्वर को कई परतों वाली सुरक्षा की आवश्यकता क्यों है
सर्वर का पता फ्रेम में दिख सकता है, बातचीत में सुनाई दे सकता है, किसी प्रतिभागी से मिल सकता है या जाने-पहचाने खिलाड़ियों के ज़रिए पता चल सकता है। इसके बाद सिर्फ़ दर्शक ही नहीं आते: कोई डुप्स जाँचता है, चैट में स्पैम करता है, सजावट तोड़ता है, खुली कमांड ढूँढता है और तकनीकी क्षेत्रों में घुसने की कोशिश करता है।
घटना के बाद बैन करने से स्ट्रीम सामान्य रूप से नहीं चलने लगती। खिलाड़ी बेस के निर्देशांक लीक कर सकता है, मंच नष्ट कर सकता है, गोदाम से संसाधन ले सकता है या किसी के ध्यान देने से पहले तंत्र तोड़ सकता है। काम करने वाली योजना कई स्तरों से बनती है: whitelist प्रवेश सीमित करता है, अनुमतियाँ कमांड बंद करती हैं, क्षेत्र ज़ोन की रक्षा करते हैं, लॉग नुकसान का स्रोत खोजने में मदद करते हैं, और बैकअप बहाली का बिंदु देते हैं।
Whitelist सर्वर पर प्रवेश सीमित करता है
Whitelist केवल स्वीकृत सूची के खातों को कनेक्ट होने देता है। खिलाड़ी सूची में नहीं है — तो सही सर्वर पते के साथ भी प्रवेश नहीं कर पाएगा। निजी इवेंट, सब्सक्राइबर्स के साथ सर्वाइवल या तैयार सजावट वाले मैप के लिए यह बुनियादी बाधा है।
वैनिला सर्वर या Paper पर बने बिल्ड में व्हाइटलिस्ट को /whitelist on कमांड से चालू करते हैं। खिलाड़ी जोड़ने के लिए /whitelist add निकनेम, हटाने के लिए /whitelist remove निकनेम, सूची जाँचने के लिए /whitelist list का उपयोग करें। यही कमांड सर्वर कंसोल में स्लैश के बिना भी चलाई जा सकती हैं।
Whitelist की कमी सीधी है: दर्शक अचानक कनेक्ट नहीं कर पाएंगे। आवेदन, निकनेम की जाँच और नए प्रतिभागियों को जोड़ने में मॉडरेटर या एडमिन का समय लगेगा।
Whitelist खाते की जाँच की जगह नहीं लेता
Whitelist कनेक्ट होने वाले निकनेम को अनुमत खिलाड़ियों की सूची से मिलाता है। यह पुष्टि नहीं करता कि सर्वर के सामने वास्तव में खाते का मालिक ही है। इसके लिए सर्वर को online-mode चालू करके चलना चाहिए: तब खिलाड़ी का सत्र Minecraft प्रमाणीकरण के ज़रिए जाँचा जाता है।
Online-mode के साथ क्लाइंट में whitelist से किसी व्यक्ति का निकनेम डालकर उसके नाम से प्रवेश नहीं किया जा सकता। निजी सर्वर के लिए यह अधिक सुरक्षित है, ख़ासकर जब अनुमत लोगों में बिल्डर, मॉडरेटर और नियमित प्रतिभागी हों।
Offline-mode में सर्वर खाते के स्वामित्व की जाँच नहीं करता। प्रमाणीकरण प्लगइन जोखिम कम करते हैं, लेकिन अलग कॉन्फ़िगरेशन और निगरानी की आवश्यकता होती है। Online-mode की कमी — अनौपचारिक क्लाइंट वाले प्रतिभागी कनेक्ट नहीं कर पाएंगे।
अतिरिक्त पहुँच के बिना प्रतिभागियों को कैसे जोड़ें
स्ट्रीम के सार्वजनिक चैट में भेजा गया निकनेम न जोड़ें। मिलता-जुलता नाम, अलग कीबोर्ड लेआउट या लैटिन अक्षरों जैसे चिह्न किसी को नियमित दर्शक, बिल्डर या मॉडरेटर बनकर पहचान बनाने देते हैं। निकनेम आवेदन से कॉपी करना बेहतर है, सुनकर टाइप न करें।
आवेदन का एक ही चैनल चुनें: फ़ॉर्म, टिकट या समुदाय में सत्यापित खातों से संदेश। खिलाड़ी का गेम निकनेम, सर्वर पर भूमिका और प्रतिभागी प्रोफ़ाइल का लिंक माँगना पर्याप्त है। अस्थायी इवेंट के लिए यह लिखना उपयोगी है कि किसे और किस स्ट्रीम के लिए पहुँच दी गई।
इवेंट खत्म होने के बाद अस्थायी प्रतिभागियों को whitelist से हटा दें, अगर आगे उनकी ज़रूरत न हो। इस व्यवस्था की कमी — कुछ दर्शकों को निमंत्रण का इंतज़ार करना पड़ेगा, और टीम को पहुँच की अद्यतन सूची बनाए रखनी होगी।
बिल्डरों और मॉडरेटरों को OP न दें
ऑपरेटर का दर्जा बहुत अधिक संभावनाएँ खोल देता है: मोड बदलना, आइटम देना, टेलीपोर्ट करना, whitelist, बैन, विश्व सेटिंग्स, कमांड ब्लॉक और अन्य खिलाड़ियों की अनुमतियों का प्रबंधन। अगर किसी व्यक्ति को बिल्डिंग के लिए एक ही उपकरण चाहिए, तो भी OP लगभग पूरे सर्वर पर नियंत्रण दे देता है।
ऑपरेटर केवल सर्वर का मालिक और वह तकनीकी एडमिन रहना चाहिए जिस पर आप पूरा भरोसा करते हैं। सेटअप के बाद ops.json फ़ाइल और OP सूची जाँचें, पुरानी प्रविष्टियाँ, परीक्षण खाते और पूर्व टीम सदस्यों की अनुमतियाँ हटा दें।
प्रशासनिक कार्यों के लिए अलग खाता उपयोग करना बेहतर है, जो फ्रेम में न आए और सामान्य खेल के लिए उपयोग न हो। टीम के लिए OP से इनकार की कमी — बिल्डर या मॉडरेटर को कभी-कभी दुर्लभ कार्यों के लिए एडमिन से संपर्क करना पड़ेगा।
भूमिकाएँ ठोस कार्यों के आसपास बनाई जानी चाहिए
भूमिका व्यक्ति के काम का वर्णन करती है, भरोसे का सामान्य स्तर नहीं। सर्वाइवल खिलाड़ी को क्रिएटिव की ज़रूरत नहीं। बिल्डर को बैन, whitelist और गोदाम तक पहुँच की ज़रूरत नहीं। चैट मॉडरेटर को मैप संपादित करने या LuckPerms में समूह नियुक्त करने की आवश्यकता नहीं।
- दर्शक लॉबी में प्रतीक्षा करता है, इवेंट देखता है या न्यूनतम मैकेनिक्स का उपयोग करता है।
- प्रतिभागी अनुमत मोड में खेलता है और केवल स्क्रिप्ट में तय कमांड का उपयोग करता है।
- बिल्डर निर्धारित कार्य क्षेत्र में ब्लॉक बदलता है और सर्वर प्रबंधित नहीं करता।
- मॉडरेटर चैट पर नज़र रखता है, उल्लंघनों पर प्रतिक्रिया देता है और सीमित दंड लागू करता है।
- तकनीकी एडमिन प्लगइन, क्षेत्र, समूह, लॉग और बैकअप कॉन्फ़िगर करता है।
- सर्वर का मालिक तय करता है कि किसे OP देना है, कब पूरा रोलबैक करना है और किसे हमेशा के लिए ब्लॉक करना है।
भूमिका जितनी संकीर्ण होगी, परीक्षण खाते से उसे जाँचना उतना ही आसान होगा। बहुत अधिक भूमिकाओं की कमी — मैप, प्लगइन और टीम संरचना बदलने पर उन्हें बनाए रखना कठिन होता है।
LuckPerms समूह और अनुमति विरासत प्रबंधित करता है
LuckPerms को पहुँच प्रबंधन की एकल परत के रूप में उपयोग करना सुविधाजनक है। पहले भूमिका समूह बनाएँ, फिर अनुमतियाँ व्यक्तिगत खिलाड़ियों को नहीं, समूहों को दें। व्यक्तिगत अनुमतियाँ केवल छोटे अपवादों के लिए रखें, जैसे उस बिल्डर के लिए जो स्ट्रीम से पहले एक मंच तैयार करता है।
न्यूनतम समूह सेट ऐसा हो सकता है: viewer, participant, builder, moderator और admin। admin समूह OP का विकल्प नहीं होना चाहिए: इसमें केवल वे प्लगइन अनुमतियाँ शामिल करें जो तकनीकी एडमिन को वास्तव में चाहिए।
बिल्डर समूह /lp creategroup builder कमांड से बनाया जाता है। फिर उसे एक विशिष्ट अनुमति दी जाती है, जैसे /lp group builder permission set worldedit.wand true। खिलाड़ी को समूह में /lp user निकनेम parent add builder कमांड से जोड़ा जाता है। luckperms.* या worldedit.* जैसे wildcard-मास्क से अनुमतियाँ न दें: वे ऐसी कमांड खोल सकते हैं जिनकी योजना नहीं थी।
सेटअप के बाद वास्तविक पहुँच /lp user निकनेम permission check worldedit.wand कमांड से जाँचें। यह दिखाता है कि खिलाड़ी को अनुमति सीधे मिली, समूह के ज़रिए या विरासत से। खिलाड़ी की वास्तविक अनुमतियाँ जाँचनी चाहिए, केवल समूह सेटिंग्स नहीं।
LuckPerms की कमी — विरासत में गलती योजना से अधिक खोल सकती है। उदाहरण के लिए, builder गलती से एडमिन समूह की विरासत पा सकता है, और पिछले इवेंट के बाद खिलाड़ी के पास पुरानी व्यक्तिगत अनुमति रह सकती है।
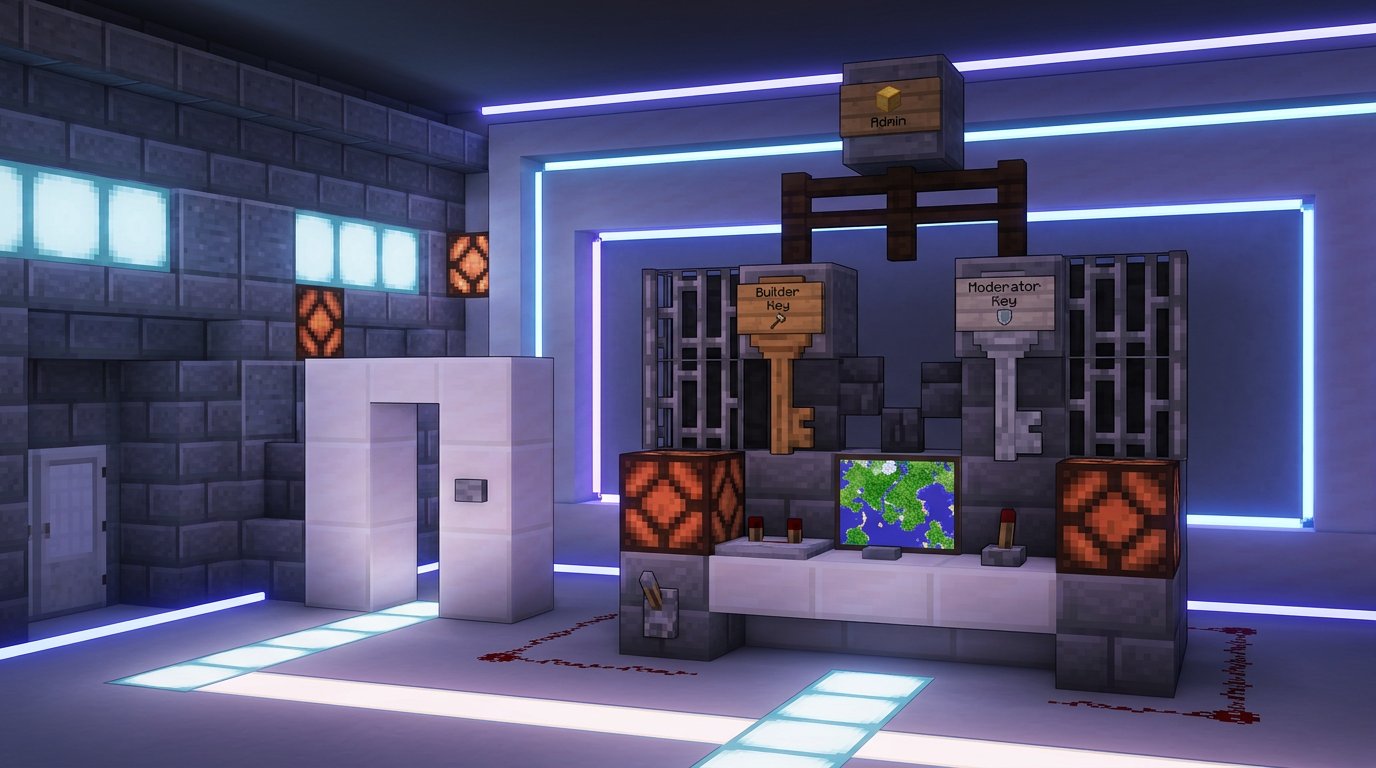
LuckPerms में समूह विरासत कैसे कॉन्फ़िगर करें
विरासत का उपयोग केवल वहाँ करें जहाँ छोटी भूमिका को वास्तव में बड़ी भूमिका के बुनियादी अनुमति सेट की ज़रूरत हो। उदाहरण के लिए, participant viewer की विरासत पा सकता है, अगर दर्शक को चैट या लॉबी कमांड की सुरक्षित अनुमतियाँ पहले से दी गई हों। Builder के लिए participant की विरासत ज़रूरी नहीं: बिल्डिंग अनुमतियाँ और गेम मैकेनिक्स अक्सर अलग रखना बेहतर होता है।
LuckPerms एडिटर या समूह देखने वाली कमांड से जाँचें कि प्रत्येक भूमिका किन समूहों की विरासत पाती है। अस्थायी अनुमतियों पर विशेष ध्यान दें: वे मैप तैयार करने के लिए सुविधाजनक हैं, लेकिन स्ट्रीम के बाद व्यक्ति के पास रह सकती हैं, अगर अवधि तय नहीं की गई या जाँच नहीं की गई।
अगर बिल्डर को केवल तैयारी के समय पहुँच चाहिए, तो समूह को सीमित अवधि के लिए नियुक्त करें और काम के बाद उसे मैन्युअल रूप से हटा दें। अस्थायी अनुमतियों की कमी — गलत अवधि चुनने पर पहुँच काम खत्म होने से पहले गायब हो सकती है या आवश्यकता से अधिक समय तक बनी रह सकती है।
बिल्डर की अनुमतियाँ सर्वर तक पहुँच के बिना दें
बिल्डर को आमतौर पर चयन, संपादन और क्रियाएँ पूर्ववत करने के उपकरण चाहिए। Permission nodes के नाम इंस्टॉल किए गए वर्ल्ड एडिटर और उसके संस्करण पर निर्भर करते हैं, इसलिए पहले उन्हें संबंधित प्लगइन के दस्तावेज़ से मिलाएँ। builder समूह को worldedit.* जैसा मास्क न दें: यह ऐसी कमांड चालू कर सकता है जिन्हें आप खोलने की योजना नहीं बना रहे थे।
WorldEdit के लिए अक्सर चयन उपकरण, स्थिति चुनने, क्षेत्र संपादित करने, स्कीमेटिक्स डालने और क्रियाएँ पूर्ववत करने की सटीक अनुमतियाँ उपयोग होती हैं। उदाहरण के लिए, चयन के लिए worldedit.wand और पूर्ववत करने के लिए worldedit.history.undo उपयोग हो सकता है। स्कीमेटिक्स डालने की अनुमति केवल उन्हें दें जिन्हें इसकी ज़रूरत है: गलत तरीके से डालना मंच, स्पॉन और तकनीकी इमारतों को प्रभावित कर सकता है।
बिल्डर को minecraft.command.gamemode, minecraft.command.whitelist, luckperms.* और समूह बदलने की अनुमतियों की ज़रूरत नहीं। सटीक कॉन्फ़िगरेशन की कमी — नए बिल्डिंग कार्य के लिए अलग से आवश्यक अनुमति जोड़नी होगी या तकनीकी एडमिन को शामिल करना होगा।
मॉडरेटर की अनुमतियाँ दंड प्लगइन पर निर्भर करती हैं
मॉडरेटर को त्वरित प्रतिक्रिया के लिए कमांड सेट चाहिए: म्यूट, किक, अस्थायी ब्लॉक या खिलाड़ी को अलग क्षेत्र में भेजना। दंड देने की अनुमति का अर्थ संसाधन देने, मोड बदलने, मैप संपादित करने, whitelist प्रबंधित करने या समूह नियुक्त करने की पहुँच नहीं है।
अगर दंड के लिए अलग प्लगइन उपयोग होता है, तो केवल उसके सटीक nodes दें। EssentialsX वाले बिल्ड में essentials.mute, essentials.kick और essentials.tempban उपयोग हो सकते हैं। इन्हें सार्वभौमिक न मानें: दूसरे प्लगइन में नाम और कमांड सेट अलग होंगे।
Paper पर वैनिला किक कमांड के लिए आमतौर पर permission node minecraft.command.kick उपयोग होता है। मॉडरेटर को minecraft.command.op, minecraft.command.whitelist, minecraft.command.give, minecraft.command.gamemode और luckperms.* न दें। सीमित भूमिका की कमी — मॉडरेटर हमेशा असामान्य तकनीकी समस्या को स्वयं बंद नहीं कर पाएगा।
WorldGuard क्षेत्र अनुमतियों से अलग मैप की रक्षा करते हैं
LuckPerms इस प्रश्न का उत्तर देता है कि खिलाड़ी कौन-सी कमांड उपयोग कर सकता है। WorldGuard दूसरे प्रश्न का: वह कहाँ बना सकता है, कंटेनर खोल सकता है, बटन दबा सकता है या तंत्रों के साथ इंटरैक्ट कर सकता है। स्ट्रीम सर्वर के लिए सुरक्षा के दोनों स्तर चाहिए।
क्षेत्र बनाने के लिए आमतौर पर WorldEdit उपयोग होता है: क्षेत्र चुनें, फिर /rg define नाम कमांड से क्षेत्र बनाएँ। खिलाड़ी को /rg addmember नाम निकनेम से सदस्य जोड़ा जा सकता है। क्षेत्र का सदस्य केवल ज़ोन के अंदर पहुँच पाता है, लेकिन उसे क्षेत्र का मालिक नहीं बनना चाहिए और न ही उसके फ़्लैग बदलने चाहिए।
लॉबी, अखाड़ा, मंच, गोदाम, तकनीकी कक्ष और बिल्डिंग क्षेत्र के लिए अलग क्षेत्र बनाएँ। बहुत अधिक क्षेत्रों की कमी — सजावट स्थानांतरित करने और मैप बदलने पर उन्हें मैन्युअल रूप से बनाए रखना पड़ता है।
WorldGuard फ़्लैग कंटेनर और तंत्र बंद करते हैं
केवल बिल्डिंग पर प्रतिबंध संदूक, बटन, हैच, लीवर, फ़्रेम, माइनकार्ट और रेडस्टोन की रक्षा नहीं करता। खिलाड़ी सीधे मंच न तोड़े, लेकिन गोदाम खोल सकता है, तंत्र बंद कर सकता है, जाल सक्रिय कर सकता है, तरल फैला सकता है या सजावट तक मॉब ला सकता है।
प्रत्येक ज़ोन के लिए build, interact, use, chest-access, pvp, entry, fire-spread, lighter, lava-fire, water-flow फ़्लैग और विस्फोट से सुरक्षा जाँचें। सेट सर्वर संस्करण, प्लगइन और इवेंट मैकेनिक्स पर निर्भर करता है। गोदाम के लिए आमतौर पर कंटेनर और इंटरैक्शन पर प्रतिबंध चाहिए, और अखाड़े के लिए PvP और प्रवेश के अलग नियम।
क्षेत्र की सीमाएँ ऊँचाई में भी जाँचें, केवल सतह पर नहीं। वरना खिलाड़ी मंच के नीचे, तकनीकी सुरंग में या इमारत की छत पर पहुँच जाएगा। सख्त फ़्लैग की कमी — अगर स्क्रिप्ट पहले से न चलाई जाए तो वे इवेंट मैकेनिक्स तोड़ सकते हैं।
CoreProtect स्थानीय ग्रीफ खोजने और रोलबैक करने में मदद करता है
लॉग यह निर्धारित करने के लिए चाहिए कि किसने ब्लॉक तोड़ा, कंटेनर से आइटम लिया, लावा रखा या तंत्र बदला। CoreProtect गेम क्रियाएँ रिकॉर्ड करता है और उन्हें खिलाड़ी, समय, निर्देशांक और क्रिया प्रकार से खोजने देता है।
किसी क्षेत्र की त्वरित जाँच के लिए आमतौर पर /co inspect कमांड से निरीक्षण चालू करते हैं, फिर ब्लॉक या कंटेनर पर क्लिक करते हैं। खोज के लिए /co lookup का उपयोग समय, खिलाड़ी, त्रिज्या और क्रिया के फ़िल्टर के साथ होता है। फ़िल्टर सिंटैक्स और उपलब्ध क्रियाएँ प्लगइन संस्करण पर निर्भर करती हैं, इसलिए स्ट्रीम से पहले परीक्षण मैप पर उन्हें जाँचें।
रोलबैक /co rollback से संकीर्ण शर्तों के साथ किया जाता है: विशिष्ट समय, खिलाड़ी और ज़ोन। पहले खोज परिणाम देखें, फिर छोटे क्षेत्र का रोलबैक करें। क्रिया के बाद कंटेनर, तंत्र और बहाल क्षेत्र की सीमाएँ परीक्षण खाते से जाँचें।
CoreProtect की अनुमतियाँ अलग करनी चाहिए: मॉडरेटर के पास inspect और lookup रह सकते हैं, और rollback तथा restore तकनीकी एडमिन के पास। गलत व्यापक रोलबैक ग्रीफ के निशानों के साथ प्रतिभागियों का ईमानदार काम भी हटा सकता है। सटीक रोलबैक की कमी — पहले समय, स्थान और नुकसान का स्रोत सटीक रूप से निर्धारित करना होगा।
बैकअप प्रसारण शुरू होने से पहले चाहिए
लॉग स्थानीय नुकसान ठीक करने में मदद करते हैं, लेकिन बैकअप की जगह नहीं लेते। स्ट्रीम से पहले, सजावट तैयार करने के बाद, प्लगइन अपडेट से पहले और मैप में बड़े बदलावों के बाद विश्व का बैकअप बनाएँ। प्रतिलिपि सर्वर के मुख्य फ़ोल्डर से अलग रखें, वरना डिस्क विफलता या गलत तरीके से हटाना विश्व और संग्रह दोनों को प्रभावित करेगा।
बैकअप में विश्व फ़ोल्डर, प्लगइन कॉन्फ़िगरेशन, LuckPerms डेटा, WorldGuard सेटिंग्स और अन्य फ़ाइलें शामिल होनी चाहिए, जिनके बिना मैप काम करने की स्थिति में बहाल नहीं होगा। अगर LuckPerms अनुमतियाँ बाहरी डेटाबेस में संग्रहीत हैं, तो उसका भी बैकअप लें: केवल सर्वर फ़ोल्डर की प्रतिलिपि समूह और अनुमतियाँ वापस नहीं लाएगी।
पूरी प्रतिलिपि बहाल करने से पहले सर्वर रोकें और वर्तमान फ़ाइलें अलग से सहेजें। इससे स्ट्रीम के बाद की स्थिति में लौटा जा सकेगा, अगर गलत संग्रह चुना गया या उसमें आवश्यक डेटा नहीं है। न केवल बैकअप की उपस्थिति जाँचें, बल्कि उसे अलग परीक्षण प्रतिलिपि पर तैनात करने की क्षमता भी।
पूर्ण बहाली सर्वर को पिछली स्थिति में लौटाती है, लेकिन बैकअप बिंदु के बाद की क्रियाएँ हटा देती है। इसलिए एक क्षतिग्रस्त क्षेत्र के मामले में पहले CoreProtect उपयोग करना अधिक सुरक्षित है। बैकअप की कमी — यह प्रतिलिपि बनाने के क्षण के बाद की प्रगति नहीं सहेजता।
स्ट्रीम पर ग्रीफ की कोशिश के समय क्रियाओं का क्रम
पहले उल्लंघनकर्ता की पहुँच रोकें, फिर विवरण इकट्ठा करें। सार्वजनिक चैट में उससे बहस न करें और «जाँच» के लिए अतिरिक्त अनुमतियाँ न दें। अगर घटना का कारण स्पष्ट नहीं है, तो नए प्रतिभागियों को जोड़ना अस्थायी रूप से बंद करें और समूह, क्षेत्र तथा पहुँच सूची जाँचें।
- उल्लंघनकर्ता को whitelist से हटाएँ और सर्वर या दंड प्लगइन के माध्यम से ब्लॉक लागू करें।
- समय, निर्देशांक, गेम चैट संदेश और स्ट्रीम रिकॉर्डिंग दर्ज करें।
- CoreProtect के ज़रिए ब्लॉक, कंटेनर और क्रियाओं का इतिहास जाँचें।
- LuckPerms के ज़रिए खिलाड़ी के समूह और उसकी अनुमतियों के स्रोत जाँचें।
- जिस अनुमति, समूह या क्षेत्र के ज़रिए उल्लंघन हुआ, उसकी पहुँच रद्द करें।
- क्षतिग्रस्त क्षेत्र को सटीक रोलबैक या बैकअप से बहाल करें।
अगर नुकसान कई ज़ोन को प्रभावित करता है, तो पहले विश्व की वर्तमान प्रतिलिपि सहेजें, फिर पूर्ण बहाली का निर्णय लें। इस क्रम की कमी — स्ट्रीम में विराम लंबा खिंच सकता है, लेकिन अपरिवर्तनीय रोलबैक और सबूत खोने के बीच चुनना नहीं पड़ेगा।
स्ट्रीम शुरू होने से पहले क्या जाँचें
- Whitelist चालू है, और सूची में केवल वर्तमान इवेंट के प्रतिभागी हैं।
- सर्वर online-mode में चल रहा है, अगर स्ट्रीम प्रारूप को अलग प्रमाणीकरण योजना की आवश्यकता नहीं है।
- सामान्य प्रतिभागियों, बिल्डरों और मॉडरेटरों के पास OP नहीं है।
- LuckPerms समूह अतिरिक्त अनुमतियों की विरासत नहीं पाते और उनमें पुरानी अस्थायी अनुमतियाँ नहीं हैं।
- प्रतिभागी का परीक्षण खाता प्रशासनिक कमांड उपयोग नहीं कर सकता।
- बिल्डर केवल कार्य क्षेत्र संपादित कर सकता है, मंच, गोदाम और तकनीकी कक्ष नहीं।
- मॉडरेटर आवश्यक दंड लागू कर सकता है, लेकिन समूह, क्षेत्र और whitelist नहीं बदल सकता।
- WorldGuard में बिल्डिंग, कंटेनर, बटन, तंत्र, तरल, आग और विस्फोट जाँचे गए हैं।
- CoreProtect क्रियाएँ रिकॉर्ड करता है, और रोलबैक की अनुमतियाँ केवल ज़िम्मेदार एडमिन के पास हैं।
- विश्व, प्लगइन सेटिंग्स और पहुँच अनुमति डेटा का बैकअप सर्वर फ़ोल्डर के बाहर बनाया गया है।
- फ्रेम में सर्वर पता, कंसोल, फ़ाइल सूची और तकनीकी कमांड नहीं दिखाए जाते।
Last Articles
डिज़ाइन और कार्यक्षमता में क्या बदला हमने साइट को अपडेट किया है ताकि इसके साथ काम करना तेज़ और आसान हो। मुख्य बदलाव इंटरफ़ेस, व्यक्तिगत कैबिनेट और ऑर..
Good afternoon, I've collected all the news during this time.: 1. The main news is that prices for twitch viewers have been greatly reduced, while Tw..
1. हमारे सभी दर्शकों के लिए 15% छूट के लिए प्रोमो कोड "December2025" का उपयोग करें2. हमने 1 जनवरी तक अपने कॉन्फ़िगरेशन टूल और सबसे सस्ते दर्शक श्रेणी ..
चिकोटी सेवाएं हैं स्थिर रूप से काम करना, इसलिए हम दस्तों, पुनर्विक्रेताओं के साथ सहयोग करने के लिए तैयार हैं, सेवा मालिक, बॉट मालिक, और कई अन्य । ..
हम हमारी ट्विच व्यूअर सेवाओं को पूरी तरह से अपडेट कर दिया है, और वे अब हैं स्थिरतापूर्वक काम करना । हम केवल दर्शकों के लिए उच्च गुणवत्ता वाले आईप..
Hello everyone! Today, we are announcing a new feature—"Twitch Viewer Configurator". Now, you can customize any plan for your Twitch channel. Choo..
Greetings, I have compiled a guide for streamers, which will be very relevant at the moment. Now YouTube and twitch have disabled monetization from vi..
We have finally developed the APINow it will be more convenient for our partner sites to work with us.To update the maximum tariffs for YouTube, an up..
साझेदारी सेवाओं और रेफरल कार्यक्रम की भारी लोकप्रियता के कारण, हमने एक सहयोग तालिका बनाई है। सार बहुत सरल है: अधिक लाइव दर्शक - हमारी ओर से अधिक विज्ञ..
स्ट्रीमर्स के लिए हमारी सेवाएं







Shopee

Bigo
कंटेंट क्रिएटर्स के लिए हमारी सेवाएं






