
Como proteger o servidor Minecraft da stream contra griefers
Por que um servidor de stream precisa de proteção em várias camadas
O endereço do servidor pode aparecer na tela, ser ouvido em uma conversa, ser repassado por um participante ou descoberto por meio de jogadores conhecidos. Depois disso, não chegam apenas espectadores: alguém testa duplicações, faz spam no chat, quebra decorações, procura comandos abertos e tenta entrar em áreas técnicas.
Um ban após o incidente não devolve a transmissão ao ritmo normal. O jogador pode vazar as coordenadas da base, destruir o cenário, levar recursos do estoque ou quebrar um mecanismo antes que alguém perceba. Um esquema funcional é construído em vários níveis: a whitelist limita a entrada, as permissões fecham comandos, as regiões protegem áreas, os logs ajudam a encontrar a origem do dano e os backups fornecem um ponto de restauração.
A whitelist limita a entrada no servidor
A whitelist permite a conexão apenas de contas presentes na lista aprovada. Se o jogador não estiver nela, não entra nem com o endereço correto do servidor. Para um evento fechado, um survival com inscritos ou um mapa com decorações preparadas, essa é a barreira básica.
Em um servidor vanilla ou em um modpack no Paper, a lista branca é ativada com o comando /whitelist on. É possível adicionar um jogador com /whitelist add Nick, removê-lo com /whitelist remove Nick e conferir a lista com /whitelist list. Esses mesmos comandos podem ser executados no console do servidor sem a barra.
A desvantagem da whitelist é direta: os espectadores não conseguem se conectar espontaneamente. Inscrições, verificação de nicks e adição de novos participantes exigirão tempo de um moderador ou administrador.
A whitelist não substitui a verificação da conta
A whitelist compara o nick conectado com a lista de jogadores permitidos. Ela não confirma que quem está diante do servidor é realmente o dono da conta. Para isso, o servidor deve operar com o online-mode ativado: assim, a sessão do jogador é verificada pela autenticação do Minecraft.
Com o online-mode, não basta informar no cliente o nick de alguém da whitelist e entrar em seu nome. Para um servidor fechado, isso é mais seguro, especialmente se entre os autorizados houver construtores, moderadores e participantes frequentes.
No offline-mode, o servidor não verifica a posse da conta. Plugins de autenticação reduzem o risco, mas exigem configuração e controle separados. A desvantagem do online-mode é que participantes com clientes não oficiais não conseguirão se conectar.
Como adicionar participantes sem acesso excessivo
Não adicione um nick enviado no chat geral da transmissão. Um nome parecido, outra disposição de teclado ou caracteres semelhantes ao latino permitem se passar por um espectador frequente, construtor ou moderador. É melhor copiar o nick da inscrição, e não digitá-lo de ouvido.
Escolha um único canal de inscrições: formulário, ticket ou mensagens de contas confirmadas na comunidade. Basta solicitar o nick no jogo, a função no servidor e o link do perfil do participante. Para um evento temporário, é útil registrar para quem e para qual transmissão o acesso foi concedido.
Após o término do evento, remova os participantes temporários da whitelist se eles não forem mais necessários. A desvantagem desse processo é que parte dos espectadores ficará esperando convite, e a equipe terá de manter a lista de acesso atualizada.
OP não deve ser concedido a construtores e moderadores
O status de operador abre possibilidades demais: mudança de modo, entrega de itens, teleporte, gerenciamento da whitelist, bans, configurações do mundo, command blocks e permissões de outros jogadores. Se a pessoa precisa de apenas uma ferramenta para construir, o OP ainda assim dá controle sobre quase todo o servidor.
Operadores devem permanecer apenas o dono do servidor e o administrador técnico em quem você confia plenamente. Verifique o arquivo ops.json e a lista de OP após a configuração, remova registros antigos, contas de teste e permissões de ex-membros da equipe.
Para tarefas administrativas, é melhor usar uma conta separada que não aparece na tela e não é usada para jogo normal. A desvantagem de negar OP à equipe é que o construtor ou moderador às vezes precisará recorrer ao administrador para tarefas raras.
As funções devem ser construídas em torno de tarefas concretas
Uma função descreve o trabalho da pessoa, não um nível geral de confiança. O jogador de survival não precisa de criativo. O construtor não precisa de bans, whitelist e acesso ao estoque. O moderador de chat não precisa editar o mapa ou atribuir grupos no LuckPerms.
- O espectador aguarda no lobby, observa o evento ou usa um conjunto mínimo de mecânicas.
- O participante joga no modo permitido e usa apenas os comandos previstos no roteiro.
- O construtor altera blocos em uma área de trabalho designada e não gerencia o servidor.
- O moderador acompanha o chat, reage a violações e aplica punições limitadas.
- O administrador técnico configura plugins, regiões, grupos, logs e cópias de segurança.
- O dono do servidor decide a quem conceder OP, quando fazer um rollback completo e quem bloquear permanentemente.
Quanto mais restrita a função, mais fácil verificá-la com uma conta de teste. A desvantagem de um grande número de funções é que elas são mais difíceis de manter ao trocar o mapa, os plugins e a composição da equipe.
O LuckPerms gerencia grupos e herança de permissões
O LuckPerms é prático como camada única de gerenciamento de acesso. Primeiro crie os grupos de funções, depois atribua permissões aos grupos, e não a jogadores individuais. Deixe permissões pessoais apenas para exceções curtas, por exemplo, para um construtor que prepara um único cenário antes da transmissão.
Um conjunto mínimo de grupos pode ser assim: viewer, participant, builder, moderator e admin. O grupo admin não deve substituir o OP: nele devem entrar apenas as permissões de plugins que o administrador técnico realmente precisa.
O grupo de construtores é criado com o comando /lp creategroup builder. Em seguida, atribui-se a ele uma permissão específica, por exemplo /lp group builder permission set worldedit.wand true. O jogador é adicionado ao grupo com o comando /lp user Nick parent add builder. Não conceda permissões por meio de máscaras wildcard como luckperms.* ou worldedit.*: elas podem abrir comandos que não estavam planejados.
Após a configuração, verifique o acesso real com o comando /lp user Nick permission check worldedit.wand. Ele mostra se o jogador recebeu a permissão diretamente, por meio do grupo ou por herança. É preciso verificar as permissões efetivas do jogador, e não apenas as configurações do grupo.
A desvantagem do LuckPerms é que um erro na herança pode abrir mais do que o planejado. Por exemplo, builder pode herdar acidentalmente o grupo de administrador, e um jogador pode manter uma permissão pessoal antiga de um evento anterior.
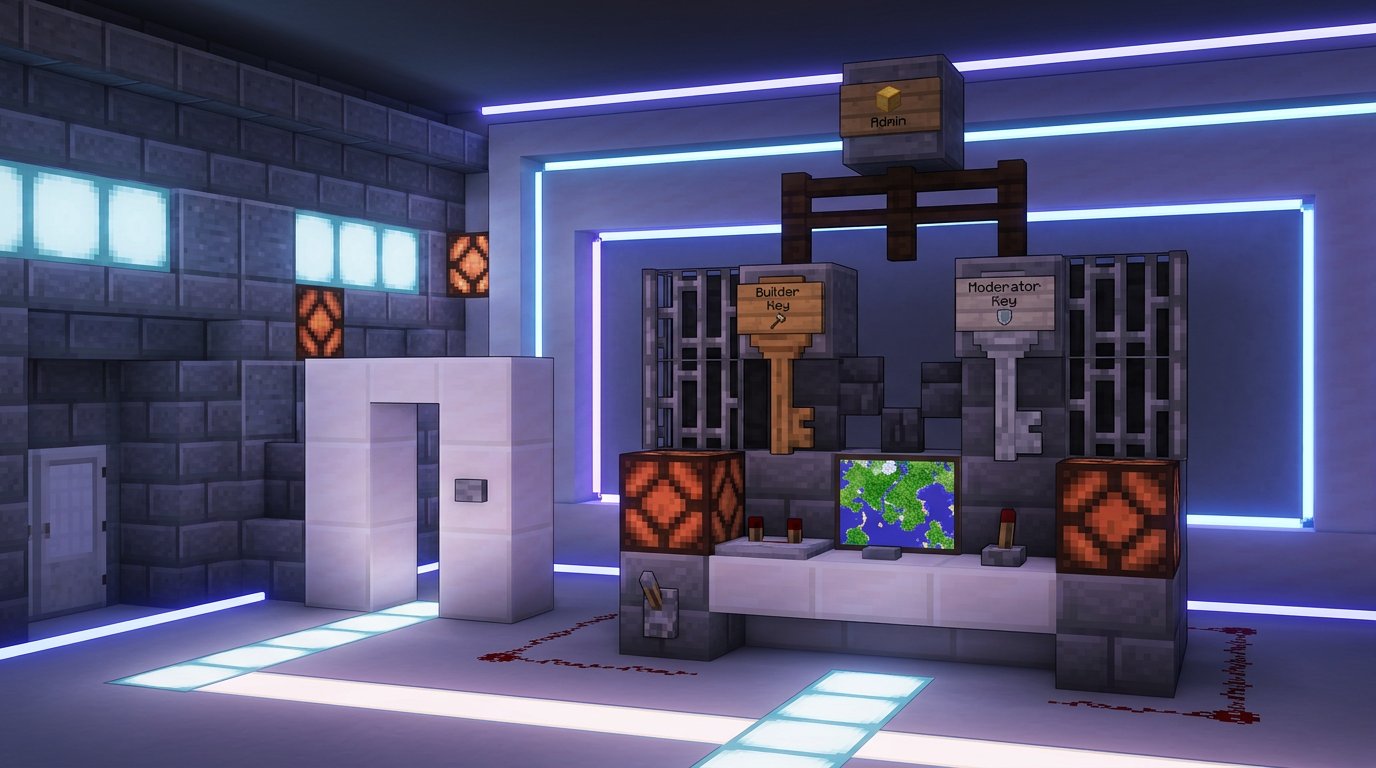
Como configurar a herança de grupos no LuckPerms
A herança deve ser usada apenas onde a função inferior realmente precisa de um conjunto básico de permissões da superior. Por exemplo, participant pode herdar viewer se o espectador já tiver permissões seguras de chat ou comandos de lobby. Builder não precisa herdar participant: permissões de construção e mecânicas de jogo muitas vezes é melhor separar.
Verifique quais grupos cada função herda por meio do editor do LuckPerms ou dos comandos de visualização de grupos. Preste atenção especial às permissões temporárias: elas são úteis para preparar o mapa, mas após a transmissão podem permanecer com a pessoa se o prazo não foi definido ou não houve verificação.
Se o construtor precisar de acesso apenas durante a preparação, atribua o grupo por um prazo limitado e remova-o manualmente após o trabalho. A desvantagem das permissões temporárias é que, com um prazo escolhido incorretamente, o acesso pode acabar antes do fim do trabalho ou permanecer por mais tempo do que o necessário.
As permissões de construtor devem ser concedidas sem acesso ao servidor
O construtor geralmente precisa de ferramentas de seleção, edição e desfazer ações. Os nomes dos permission nodes dependem do editor de mundo instalado e de sua versão, então primeiro confira-os na documentação do plugin específico. Não conceda ao grupo builder uma máscara do tipo worldedit.*: ela pode incluir comandos que você não planejava abrir.
Para o WorldEdit, costumam-se usar permissões pontuais para a ferramenta de seleção, escolha de posições, edição de região, colagem de schematics e desfazer operações. Por exemplo, para trabalhar com seleção pode-se usar worldedit.wand, e para desfazer, worldedit.history.undo. Conceda a colagem de schematics apenas a quem precisa dela: uma colagem incorreta pode afetar o cenário, o spawn e construções técnicas.
O construtor não precisa de minecraft.command.gamemode, minecraft.command.whitelist, luckperms.* nem de permissões para alterar grupos. A desvantagem da configuração pontual é que, em uma nova tarefa de construção, será preciso adicionar separadamente a permissão necessária ou acionar o administrador técnico.
As permissões do moderador dependem do plugin de punições
O moderador precisa de um conjunto de comandos para reagir rapidamente: mute, kick, bloqueio temporário ou envio do jogador para uma área isolada. A permissão para punir não significa acesso à entrega de recursos, mudança de modo, edição do mapa, gerenciamento da whitelist ou atribuição de grupos.
Se for usado um plugin separado para punições, conceda apenas os nodes pontuais dele. Em modpacks com EssentialsX, podem ser usados essentials.mute, essentials.kick e essentials.tempban. Eles não devem ser considerados universais: em outro plugin, os nomes e o conjunto de comandos serão diferentes.
Para o comando vanilla de kick no Paper, geralmente se usa o permission node minecraft.command.kick. Não adicione ao moderador minecraft.command.op, minecraft.command.whitelist, minecraft.command.give, minecraft.command.gamemode e luckperms.*. A desvantagem de uma função limitada é que o moderador nem sempre conseguirá resolver sozinho um problema técnico fora do padrão.
As regiões do WorldGuard protegem o mapa separadamente das permissões
O LuckPerms responde à pergunta de qual comando o jogador pode usar. O WorldGuard responde a outra: onde ele pode construir, abrir contêineres, apertar botões ou interagir com mecanismos. Para um servidor de stream, são necessários os dois níveis de proteção.
Para criar uma região, geralmente se usa o WorldEdit: seleciona-se o território e depois cria-se a região com o comando /rg define nome. É possível adicionar um jogador como membro com /rg addmember nome Nick. O membro da região recebe acesso apenas dentro da zona, mas não deve se tornar dono da região nem alterar suas flags.
Crie regiões separadas para o lobby, a arena, o cenário, o estoque, a sala técnica e a área de construção. A desvantagem de um grande número de regiões é que, ao mover decorações e alterar o mapa, elas precisam ser mantidas manualmente.
As flags do WorldGuard fecham contêineres e mecanismos
A proibição de construir por si só não protege baús, botões, alçapões, alavancas, molduras, minecarts e redstone. O jogador pode não quebrar o cenário diretamente, mas abrir o estoque, desligar um mecanismo, ativar uma armadilha, derramar líquido ou levar mobs até as decorações.
Para cada zona, verifique as flags build, interact, use, chest-access, pvp, entry, fire-spread, lighter, lava-fire, water-flow e a proteção contra explosões. O conjunto depende da versão do servidor, dos plugins e da mecânica do evento. O estoque geralmente precisa de proibição de contêineres e interação, enquanto a arena precisa de regras próprias de PvP e entrada.
Verifique os limites da região em altura, não apenas na superfície. Caso contrário, o jogador entrará embaixo do cenário, em um túnel técnico ou no telhado da construção. A desvantagem de flags rígidas é que elas podem quebrar a mecânica do evento se o roteiro não for testado com antecedência.
O CoreProtect ajuda a encontrar e reverter grief local
Os logs são necessários para estabelecer quem quebrou o bloco, pegou o item do contêiner, colocou lava ou alterou um mecanismo. O CoreProtect registra ações no jogo e permite buscá-las por jogador, tempo, coordenadas e tipo de ação.
Para uma verificação rápida de um trecho, geralmente se ativa a inspeção com o comando /co inspect e depois se clica no bloco ou contêiner. Para a busca, usa-se /co lookup com filtros por tempo, jogador, raio e ação. A sintaxe dos filtros e as ações disponíveis dependem da versão do plugin, por isso ela deve ser testada em um mapa de teste antes da transmissão.
O rollback é feito com /co rollback com condições restritas: tempo específico, jogador e zona. Primeiro veja os resultados da busca, depois reverta um trecho pequeno. Após a operação, verifique contêineres, mecanismos e limites da área restaurada com uma conta de teste.
As permissões do CoreProtect devem ser separadas: ao moderador pode-se deixar inspect e lookup, enquanto rollback e restore ficam com o administrador técnico. Um rollback amplo feito por engano pode apagar o trabalho legítimo dos participantes junto com os vestígios do grief. A desvantagem do rollback pontual é que primeiro é preciso determinar com precisão o tempo, o local e a origem do dano.
Os backups são necessários antes do início da transmissão
Os logs ajudam a corrigir danos locais, mas não substituem os backups. Faça um backup do mundo antes da transmissão, após a preparação das decorações, antes de atualizar plugins e após grandes alterações no mapa. Guarde a cópia separada da pasta principal do servidor, caso contrário uma falha de disco ou uma exclusão acidental afetará tanto o mundo quanto o arquivo.
A cópia de segurança deve incluir as pastas dos mundos, as configurações dos plugins, os dados do LuckPerms, as configurações do WorldGuard e outros arquivos sem os quais o mapa não será restaurado em estado funcional. Se as permissões do LuckPerms estiverem armazenadas em um banco de dados externo, ele também precisa ser copiado: uma cópia apenas da pasta do servidor não devolverá grupos e permissões.
Antes de restaurar uma cópia completa, pare o servidor e salve os arquivos atuais separadamente. Isso permite voltar ao estado após a transmissão caso o arquivo escolhido não seja o certo ou não contenha os dados necessários. Verifique não apenas a existência do backup, mas também a possibilidade de implantá-lo em uma cópia de teste separada.
A restauração completa devolve o servidor ao estado anterior, mas apaga as ações após o ponto do backup. Por isso, com uma única região destruída, é mais seguro usar primeiro o CoreProtect. A desvantagem do backup é que ele não preserva o progresso feito após o momento da criação da cópia.
Ordem de ações em caso de tentativa de grief durante a transmissão
Primeiro interrompa o acesso do infrator, depois reúna os detalhes. Não discuta com ele no chat geral e não conceda permissões adicionais para "verificação". Se a causa do incidente não estiver clara, suspenda temporariamente a adição de novos participantes e verifique grupos, regiões e lista de acesso.
- Remova o infrator da whitelist e aplique um bloqueio pelos meios do servidor ou do plugin de punições.
- Registre o horário, as coordenadas, as mensagens do chat do jogo e a gravação da transmissão.
- Verifique o histórico de blocos, contêineres e ações pelo CoreProtect.
- Verifique os grupos do jogador e as origens de suas permissões pelo LuckPerms.
- Revogue a permissão, o grupo ou o acesso à região por meio do qual ocorreu a violação.
- Restaure o trecho danificado com um rollback pontual ou um backup.
Se o dano afetou muitas zonas, primeiro salve uma cópia atual do mundo e depois decida sobre a restauração completa. A desvantagem desse processo é que a pausa na transmissão pode se prolongar, mas você não precisará escolher entre um rollback irreversível e a perda de provas.
O que verificar antes de iniciar a stream
- A whitelist está ativada e na lista há apenas participantes do evento atual.
- O servidor opera em online-mode, se o formato da stream não exigir um esquema de autenticação separado.
- Participantes comuns, construtores e moderadores não têm OP.
- Os grupos do LuckPerms não herdam permissões extras e não contêm permissões temporárias antigas.
- A conta de teste de participante não consegue usar comandos administrativos.
- O construtor consegue editar apenas a região de trabalho, e não o cenário, o estoque e a sala técnica.
- O moderador consegue aplicar a punição necessária, mas não alterar grupos, regiões e whitelist.
- No WorldGuard foram verificados construção, contêineres, botões, mecanismos, líquidos, fogo e explosões.
- O CoreProtect registra ações, e as permissões de rollback pertencem apenas ao administrador responsável.
- Foi criado um backup dos mundos, das configurações dos plugins e dos dados de permissões de acesso fora da pasta do servidor.
- Na tela não aparecem o endereço do servidor, o console, a lista de arquivos e comandos técnicos.
Last Articles
O que mudou no design e na funcionalidade Atualizamos o site para que trabalhar com ele seja mais rápido e prático. As principais mudanças envolvem a..
Good afternoon, I've collected all the news during this time.: 1. The main news is that prices for twitch viewers have been greatly reduced, while Tw..
1. Use o código promocional "December2025" para 15% de desconto para todos os nossos espectadores2. Reduzimos até 1º de janeiro os preços básicos do n..
Os Serviços Twitch são trabalhando estavelmente, assim que nós estamos prontos para cooperar com os esquadrões, revendedores, proprietários de ser..
Nós atualizamos completamente nossos serviços de visualizador do Twitch, e eles estão agora trabalho estável. Usamos apenas endereços IP de alta q..
Hello everyone! Today, we are announcing a new feature—"Twitch Viewer Configurator". Now, you can customize any plan for your Twitch channel. Choo..
Greetings, I have compiled a guide for streamers, which will be very relevant at the moment. Now YouTube and twitch have disabled monetization from vi..
We have finally developed the APINow it will be more convenient for our partner sites to work with us.To update the maximum tariffs for YouTube, an up..
Devido à enorme popularidade dos serviços de parceria e programa de indicação, fizemos uma tabela de cooperação. A essência é muito simples: mais públ..
Nossos Serviços para Streamers








Nossos Serviços para Criadores de Conteúdo






