
Wie man einen Minecraft-Server für den Stream vor Griefern schützt
Warum ein Stream-Server mehrschichtigen Schutz braucht
Die Serveradresse kann im Bild zu sehen sein, im Gespräch gehört, von einem Teilnehmer weitergegeben oder über bekannte Spieler herausgefunden werden. Danach kommen nicht nur Zuschauer: Jemand testet Duplikationsfehler, spammt im Chat, zerstört Dekorationen, sucht nach offenen Befehlen und versucht, in technische Bereiche zu gelangen.
Ein Bann nach einem Vorfall bringt den Stream nicht wieder in einen normalen Ablauf. Ein Spieler kann die Koordinaten der Basis weitergeben, die Szene zerstören, Ressourcen aus dem Lager nehmen oder einen Mechanismus kaputt machen, bevor er bemerkt wird. Ein funktionierendes Konzept besteht aus mehreren Ebenen: Die Whitelist begrenzt den Zugang, Rechte sperren Befehle, Regionen schützen Bereiche, Logs helfen, die Ursache des Schadens zu finden, und Backups liefern einen Wiederherstellungspunkt.
Die Whitelist begrenzt den Zugang zum Server
Die Whitelist lässt nur Konten aus der freigegebenen Liste eine Verbindung herstellen. Steht ein Spieler nicht darauf, kommt er selbst mit der richtigen Serveradresse nicht hinein. Für ein geschlossenes Event, Survival mit Abonnenten oder eine Karte mit vorbereiteten Dekorationen ist das die grundlegende Barriere.
Auf einem Vanilla-Server oder einer Paper-Konfiguration wird die Whitelist mit dem Befehl /whitelist on aktiviert. Einen Spieler fügt man mit /whitelist add Name hinzu, entfernt ihn mit /whitelist remove Name und prüft die Liste mit /whitelist list. Dieselben Befehle lassen sich ohne Schrägstrich in der Serverkonsole ausführen.
Der Nachteil der Whitelist ist offensichtlich: Zuschauer können nicht spontan beitreten. Anträge, Prüfung der Namen und das Hinzufügen neuer Teilnehmer kosten einen Moderator oder Administrator Zeit.
Die Whitelist ersetzt keine Kontoprüfung
Die Whitelist gleicht den verbundenen Namen mit der Liste der erlaubten Spieler ab. Sie bestätigt nicht, dass tatsächlich der Kontoinhaber vor dem Server steht. Dafür muss der Server mit aktiviertem online-mode laufen: Dann wird die Sitzung des Spielers über die Minecraft-Autorisierung geprüft.
Bei online-mode kann man nicht einfach im Client den Namen einer Person aus der Whitelist eintragen und sich als diese ausgeben. Für einen geschlossenen Server ist das sicherer, besonders wenn unter den Zugelassenen Builder, Moderatoren und Stammteilnehmer sind.
Im offline-mode prüft der Server nicht, ob das Konto dem Spieler gehört. Autorisierungs-Plugins senken das Risiko, erfordern aber eigene Konfiguration und Kontrolle. Der Nachteil von online-mode ist, dass Teilnehmer mit inoffiziellen Clients keine Verbindung herstellen können.
Wie man Teilnehmer ohne überflüssigen Zugriff hinzufügt
Fügen Sie keinen Namen hinzu, der im allgemeinen Stream-Chat geschickt wurde. Ein ähnlicher Name, eine andere Tastaturbelegung oder Zeichen, die lateinischen Buchstaben ähneln, ermöglichen es, sich als Stammzuschauer, Builder oder Moderator auszugeben. Den Namen sollte man besser aus dem Antrag kopieren, statt ihn nach Gehör einzugeben.
Wählen Sie einen Kanal für Anträge: ein Formular, ein Ticket oder Nachrichten von bestätigten Konten in der Community. Es reicht, den Spielernamen, die Rolle auf dem Server und einen Link zum Profil des Teilnehmers anzufordern. Für ein temporäres Event ist es sinnvoll, festzuhalten, wem und für welchen Stream der Zugang gewährt wurde.
Nach dem Ende des Events entfernen Sie temporäre Teilnehmer aus der Whitelist, wenn sie nicht weiter benötigt werden. Der Nachteil dieser Ordnung ist, dass ein Teil der Zuschauer auf eine Einladung warten muss und das Team die Zugangsliste aktuell halten muss.
OP darf nicht an Builder und Moderatoren vergeben werden
Der Operator-Status eröffnet zu viele Möglichkeiten: Wechsel des Spielmodus, Ausgabe von Gegenständen, Teleportation, Verwaltung der Whitelist, Bans, Welteinstellungen, Befehlsblöcke und Rechte anderer Spieler. Wenn jemand nur ein Werkzeug zum Bauen braucht, gibt OP trotzdem Kontrolle über fast den gesamten Server.
Operatoren sollten nur der Serverinhaber und der technische Administrator bleiben, dem Sie voll vertrauen. Prüfen Sie die Datei ops.json und die OP-Liste nach der Konfiguration, löschen Sie alte Einträge, Testkonten und Rechte ehemaliger Teammitglieder.
Für administrative Aufgaben ist ein separates Konto besser, das nicht im Bild erscheint und nicht für normales Spielen verwendet wird. Der Nachteil des Verzichts auf OP für das Team ist, dass ein Builder oder Moderator bei seltenen Aufgaben manchmal den Administrator kontaktieren muss.
Rollen sollten um konkrete Aufgaben herum aufgebaut werden
Eine Rolle beschreibt die Arbeit einer Person, nicht das allgemeine Vertrauensniveau. Ein Survival-Spieler braucht keinen Kreativmodus. Ein Builder braucht keine Bans, Whitelist und keinen Zugang zum Lager. Ein Chat-Moderator muss die Karte nicht bearbeiten oder Gruppen in LuckPerms zuweisen.
- Der Zuschauer wartet in der Lobby, beobachtet das Event oder nutzt einen minimalen Satz an Mechaniken.
- Der Teilnehmer spielt im erlaubten Modus und nutzt nur die im Szenario vorgesehenen Befehle.
- Der Builder ändert Blöcke auf einer zugewiesenen Arbeitsfläche und verwaltet den Server nicht.
- Der Moderator beobachtet den Chat, reagiert auf Verstöße und verhängt begrenzte Strafen.
- Der technische Administrator konfiguriert Plugins, Regionen, Gruppen, Logs und Sicherungskopien.
- Der Serverinhaber entscheidet, wem OP gegeben wird, wann ein vollständiger Rollback erfolgt und wer dauerhaft gesperrt wird.
Je enger die Rolle, desto einfacher lässt sie sich mit einem Testkonto prüfen. Der Nachteil vieler Rollen ist, dass sie bei einem Wechsel der Karte, der Plugins und der Teamzusammensetzung schwerer zu pflegen sind.
LuckPerms verwaltet Gruppen und Rechtevererbung
LuckPerms lässt sich gut als einheitliche Ebene für die Zugriffsverwaltung nutzen. Erstellen Sie zuerst die Rollengruppen und weisen Sie dann Berechtigungen den Gruppen zu, nicht einzelnen Spielern. Persönliche Rechte sollten nur für kurze Ausnahmen bleiben, etwa für einen Builder, der eine Szene vor dem Stream vorbereitet.
Ein minimaler Satz an Gruppen kann so aussehen: viewer, participant, builder, moderator und admin. Die Gruppe admin sollte kein Ersatz für OP sein: In sie gehören nur Plugin-Rechte, die der technische Administrator wirklich braucht.
Die Gruppe der Builder erstellt man mit dem Befehl /lp creategroup builder. Danach weist man ihr eine konkrete Berechtigung zu, zum Beispiel /lp group builder permission set worldedit.wand true. Einen Spieler fügt man mit dem Befehl /lp user Name parent add builder zur Gruppe hinzu. Vergeben Sie keine Rechte über Wildcard-Masken wie luckperms.* oder worldedit.*: Sie können Befehle freischalten, die nicht geplant waren.
Prüfen Sie nach der Konfiguration den tatsächlichen Zugriff mit dem Befehl /lp user Name permission check worldedit.wand. Er zeigt, ob der Spieler das Recht direkt, über eine Gruppe oder durch Vererbung erhalten hat. Geprüft werden müssen die tatsächlichen Rechte des Spielers, nicht nur die Einstellungen der Gruppe.
Der Nachteil von LuckPerms ist, dass ein Fehler in der Vererbung mehr öffnen kann als geplant. Zum Beispiel kann builder versehentlich die Administratorgruppe erben, oder bei einem Spieler kann nach einem vergangenen Event eine alte persönliche Berechtigung zurückbleiben.
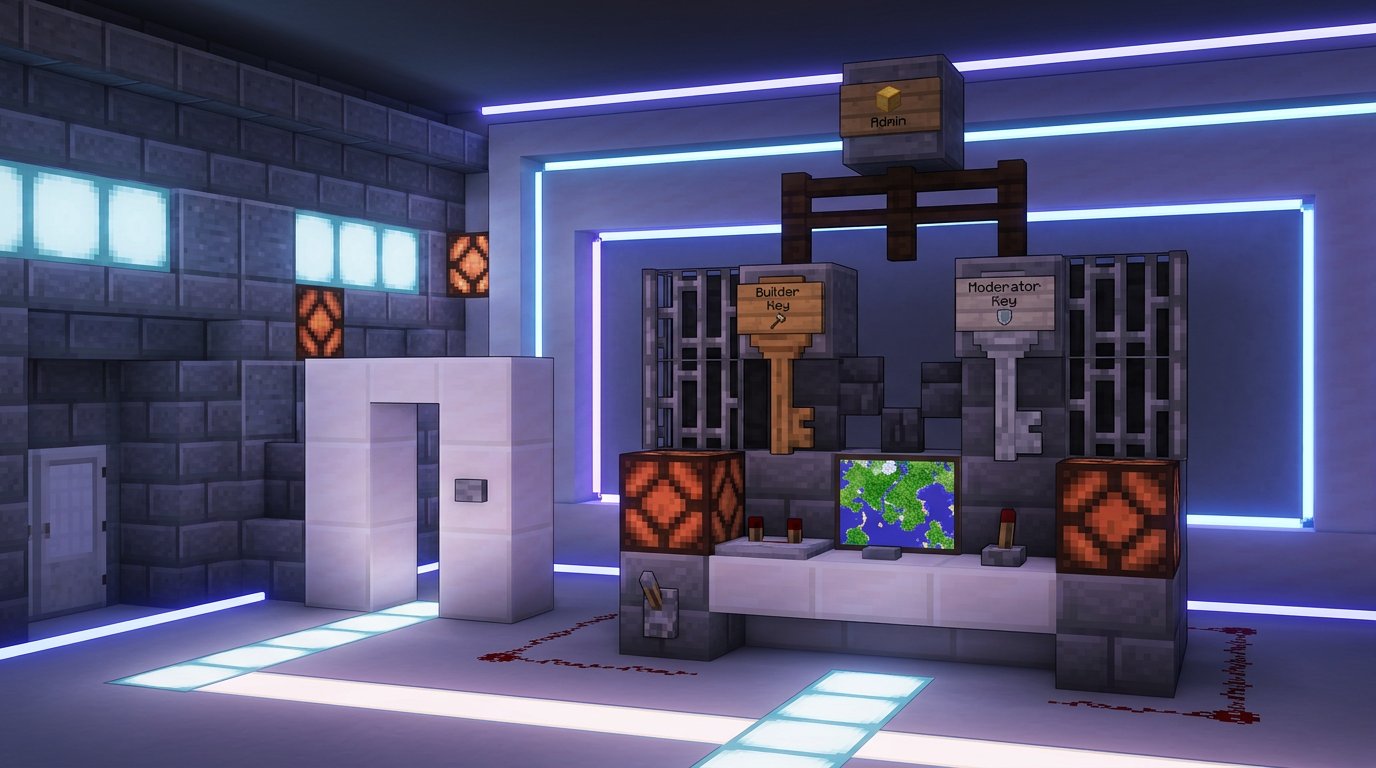
Wie man die Gruppenvererbung in LuckPerms konfiguriert
Vererbung sollte nur dort verwendet werden, wo die niedrigere Rolle tatsächlich einen grundlegenden Satz an Rechten der höheren Rolle braucht. Zum Beispiel kann participant von viewer erben, wenn dem Zuschauer bereits sichere Rechte für den Chat oder Lobby-Befehle gegeben wurden. Builder muss nicht von participant erben: Baurechte und Spielmechaniken lassen sich oft besser trennen.
Prüfen Sie über den LuckPerms-Editor oder Befehle zur Gruppenanzeige, welche Gruppen jede Rolle erbt. Achten Sie besonders auf temporäre Rechte: Sie sind praktisch für die Vorbereitung der Karte, können aber nach dem Stream bei einer Person bleiben, wenn keine Frist gesetzt oder keine Prüfung durchgeführt wurde.
Wenn ein Builder nur während der Vorbereitung Zugang braucht, weisen Sie die Gruppe für einen begrenzten Zeitraum zu und entfernen Sie sie nach der Arbeit manuell. Der Nachteil temporärer Rechte ist, dass der Zugang bei falsch gewählter Frist vor dem Ende der Arbeit verschwinden oder länger als nötig bestehen bleiben kann.
Builder-Rechte müssen ohne Serverzugriff vergeben werden
Ein Builder braucht normalerweise Werkzeuge zum Auswählen, Bearbeiten und Rückgängigmachen von Aktionen. Die Namen der permission nodes hängen vom installierten Welteditor und seiner Version ab, daher sollte man sie zuerst mit der Dokumentation des jeweiligen Plugins abgleichen. Vergeben Sie der Gruppe builder keine Maske wie worldedit.*: Sie kann Befehle einschließen, die Sie nicht freigeben wollten.
Für WorldEdit verwendet man oft gezielte Rechte für das Auswahlwerkzeug, das Setzen von Positionen, das Bearbeiten einer Region, das Einfügen von Schematics und das Rückgängigmachen von Aktionen. Zum Beispiel kann für die Arbeit mit der Auswahl worldedit.wand verwendet werden und für das Rückgängigmachen worldedit.history.undo. Geben Sie das Einfügen von Schematics nur denen, die es brauchen: Eine falsche Einfügung kann die Szene, den Spawn und technische Bauwerke betreffen.
Ein Builder braucht nicht minecraft.command.gamemode, minecraft.command.whitelist, luckperms.* und Rechte zum Ändern von Gruppen. Der Nachteil der gezielten Konfiguration ist, dass bei einer neuen Bauaufgabe die nötige Berechtigung separat hinzugefügt oder der technische Administrator hinzugezogen werden muss.
Moderator-Rechte hängen vom Strafen-Plugin ab
Ein Moderator braucht einen Satz an Befehlen für schnelle Reaktionen: Mute, Kick, temporäre Sperre oder das Versetzen eines Spielers in eine isolierte Zone. Das Recht zu bestrafen bedeutet nicht Zugang zur Ausgabe von Ressourcen, zum Wechsel des Spielmodus, zur Bearbeitung der Karte, zur Verwaltung der Whitelist oder zur Zuweisung von Gruppen.
Wenn für Strafen ein separates Plugin verwendet wird, vergeben Sie nur dessen gezielte nodes. In Konfigurationen mit EssentialsX können essentials.mute, essentials.kick und essentials.tempban verwendet werden. Sie sind nicht als universell anzusehen: In einem anderen Plugin sind die Namen und der Befehlssatz anders.
Für den Vanilla-Kick-Befehl auf Paper wird normalerweise der permission node minecraft.command.kick verwendet. Fügen Sie dem Moderator nicht minecraft.command.op, minecraft.command.whitelist, minecraft.command.give, minecraft.command.gamemode und luckperms.* hinzu. Der Nachteil einer eingeschränkten Rolle ist, dass der Moderator nicht immer ein ungewöhnliches technisches Problem selbst lösen kann.
WorldGuard-Regionen schützen die Karte unabhängig von den Rechten
LuckPerms beantwortet die Frage, welchen Befehl ein Spieler verwenden darf. WorldGuard beantwortet eine andere: wo er bauen, Container öffnen, Knöpfe drücken oder mit Mechanismen interagieren darf. Für einen Stream-Server braucht man beide Schutzebenen.
Zum Erstellen einer Region verwendet man normalerweise WorldEdit: Man wählt das Gebiet aus und erstellt dann die Region mit dem Befehl /rg define Name. Einen Spieler kann man mit /rg addmember Name als Mitglied hinzufügen. Ein Regionsmitglied erhält Zugang nur innerhalb der Zone, sollte aber nicht Eigentümer der Region werden und ihre Flags ändern.
Erstellen Sie separate Regionen für Lobby, Arena, Szene, Lager, Technikraum und Baufläche. Der Nachteil vieler Regionen ist, dass sie beim Verschieben von Dekorationen und beim Ändern der Karte manuell gepflegt werden müssen.
WorldGuard-Flags schützen Container und Mechanismen
Ein Baurechtverbot allein schützt keine Truhen, Knöpfe, Luken, Hebel, Rahmen, Lore und Redstone. Ein Spieler kann die Szene nicht direkt zerstören, aber das Lager öffnen, einen Mechanismus ausschalten, eine Falle aktivieren, Flüssigkeit ausgießen oder Mobs zu den Dekorationen führen.
Prüfen Sie für jede Zone die Flags build, interact, use, chest-access, pvp, entry, fire-spread, lighter, lava-fire, water-flow und den Schutz vor Explosionen. Der Satz hängt von der Serverversion, den Plugins und der Event-Mechanik ab. Das Lager braucht normalerweise ein Verbot für Container und Interaktion, die Arena eigene Regeln für PvP und Zutritt.
Prüfen Sie die Grenzen der Region auch in der Höhe, nicht nur an der Oberfläche. Sonst gelangt ein Spieler unter die Szene, in einen technischen Tunnel oder auf das Dach eines Bauwerks. Der Nachteil strenger Flags ist, dass sie die Event-Mechanik kaputt machen können, wenn das Szenario nicht vorher durchgespielt wurde.
CoreProtect hilft, lokales Griefing zu finden und zurückzurollen
Logs sind nötig, um festzustellen, wer einen Block abgebaut, einen Gegenstand aus einem Container genommen, Lava platziert oder einen Mechanismus geändert hat. CoreProtect zeichnet Spielaktionen auf und ermöglicht die Suche nach Spieler, Zeit, Koordinaten und Aktionstyp.
Für eine schnelle Prüfung eines Bereichs aktiviert man normalerweise die Inspektion mit dem Befehl /co inspect und klickt dann auf einen Block oder Container. Für die Suche verwendet man /co lookup mit Filtern nach Zeit, Spieler, Radius und Aktion. Die Syntax der Filter und die verfügbaren Aktionen hängen von der Plugin-Version ab, daher muss man sie vor dem Stream auf einer Testkarte prüfen.
Der Rollback erfolgt über /co rollback mit engen Bedingungen: konkrete Zeit, Spieler und Zone. Schauen Sie zuerst auf die Suchergebnisse und rollen Sie dann einen kleinen Bereich zurück. Prüfen Sie nach der Operation Container, Mechanismen und die Grenzen der wiederhergestellten Zone mit einem Testkonto.
Die CoreProtect-Rechte sollten getrennt werden: Dem Moderator kann man inspect und lookup lassen, rollback und restore aber dem technischen Administrator. Ein versehentlich breit angelegter Rollback kann ehrliche Arbeit der Teilnehmer zusammen mit den Spuren des Griefings löschen. Der Nachteil eines gezielten Rollbacks ist, dass zuerst Zeit, Ort und Quelle des Schadens genau bestimmt werden müssen.
Sicherungskopien werden vor Beginn der Übertragung benötigt
Logs helfen, lokalen Schaden zu beheben, ersetzen aber keine Sicherungskopien. Erstellen Sie ein Backup der Welt vor dem Stream, nach der Vorbereitung der Dekorationen, vor der Aktualisierung von Plugins und nach größeren Änderungen der Karte. Bewahren Sie die Kopie getrennt vom Hauptordner des Servers auf, sonst betrifft ein Festplattenfehler oder versehentliches Löschen sowohl die Welt als auch das Archiv.
Die Sicherungskopie muss die Weltordner, die Plugin-Konfigurationen, die LuckPerms-Daten, die WorldGuard-Einstellungen und andere Dateien enthalten, ohne die die Karte nicht in funktionsfähigem Zustand wiederhergestellt werden kann. Wenn die LuckPerms-Rechte in einer externen Datenbank gespeichert sind, muss auch diese gesichert werden: Eine Kopie nur des Serverordners bringt Gruppen und Berechtigungen nicht zurück.
Vor der Wiederherstellung einer vollständigen Kopie stoppen Sie den Server und speichern Sie die aktuellen Dateien separat. So können Sie zum Zustand nach dem Stream zurückkehren, falls das falsche Archiv gewählt wurde oder darin die nötigen Daten fehlen. Prüfen Sie nicht nur das Vorhandensein des Backups, sondern auch die Möglichkeit, es auf einer separaten Testkopie zu entpacken.
Eine vollständige Wiederherstellung bringt den Server in den vorherigen Zustand zurück, löscht aber Aktionen nach dem Backup-Punkt. Daher ist es bei einer einzelnen zerstörten Region sicherer, zuerst CoreProtect zu verwenden. Der Nachteil eines Backups ist, dass es den Fortschritt nach dem Zeitpunkt der Kopie nicht speichert.
Vorgehen bei einem Griefing-Versuch im Stream
Stoppen Sie zuerst den Zugang des Täters und sammeln Sie dann die Details. Diskutieren Sie nicht mit ihm im allgemeinen Chat und vergeben Sie keine zusätzlichen Rechte zur „Prüfung“. Wenn die Ursache des Vorfalls unklar ist, stellen Sie vorübergehend das Hinzufügen neuer Teilnehmer ein und prüfen Sie Gruppen, Regionen und die Zugangsliste.
- Entfernen Sie den Täter aus der Whitelist und wenden Sie eine Sperre mit den Mitteln des Servers oder eines Strafen-Plugins an.
- Halten Sie Zeit, Koordinaten, Nachrichten im Spielchat und die Aufzeichnung des Streams fest.
- Prüfen Sie die Historie von Blöcken, Containern und Aktionen über CoreProtect.
- Prüfen Sie die Gruppen des Spielers und die Quellen seiner Rechte über LuckPerms.
- Entziehen Sie die Berechtigung, die Gruppe oder den Zugang zu der Region, über die der Verstoß erfolgte.
- Stellen Sie den beschädigten Bereich durch einen gezielten Rollback oder eine Sicherungskopie wieder her.
Wenn der Schaden viele Zonen betrifft, speichern Sie zuerst eine aktuelle Kopie der Welt und entscheiden Sie dann über eine vollständige Wiederherstellung. Der Nachteil dieser Ordnung ist, dass sich die Pause im Stream hinziehen kann, dafür muss man aber nicht zwischen einem irreversiblen Rollback und dem Verlust von Beweisen wählen.
Was vor Beginn des Streams geprüft werden sollte
- Die Whitelist ist aktiviert, und auf der Liste stehen nur Teilnehmer des aktuellen Events.
- Der Server läuft im online-mode, wenn das Stream-Format keine separate Autorisierungslösung erfordert.
- Normale Teilnehmer, Builder und Moderatoren haben kein OP.
- Die LuckPerms-Gruppen erben keine überflüssigen Rechte und enthalten keine alten temporären Berechtigungen.
- Das Testkonto eines Teilnehmers kann keine administrativen Befehle verwenden.
- Der Builder kann nur die Arbeitsregion bearbeiten, nicht die Szene, das Lager und den Technikraum.
- Der Moderator kann die nötige Strafe verhängen, aber keine Gruppen, Regionen und die Whitelist ändern.
- In WorldGuard sind Bauen, Container, Knöpfe, Mechanismen, Flüssigkeiten, Feuer und Explosionen geprüft.
- CoreProtect zeichnet Aktionen auf, und nur der verantwortliche Administrator hat Rechte für den Rollback.
- Es wurde eine Sicherungskopie der Welten, Plugin-Einstellungen und Zugriffsrechte außerhalb des Serverordners erstellt.
- Im Bild werden Serveradresse, Konsole, Dateiliste und technische Befehle nicht gezeigt.
Last Articles
Was hat sich bei Design und Funktionen geändert Wir haben die Website aktualisiert, damit die Arbeit damit schneller und bequemer ist. Die wichtigste..
Good afternoon, I've collected all the news during this time.: 1. The main news is that prices for twitch viewers have been greatly reduced, while Tw..
1. Nutzen Sie den Aktionscode "December2025" für 15% Rabatt für alle unsere Zuschauer2. Wir haben bis zum 1. Januar die Grundpreise für unseren Konfig..
Twitch-Dienste sind wir arbeiten stabil, daher sind wir bereit, mit Trupps und Wiederverkäufern zusammenzuarbeiten, servicebesitzer, Bot-Besitzer ..
Wir haben unsere Twitch Viewer-Dienste vollständig aktualisiert und sind jetzt verfügbar stabil arbeiten. Wir verwenden nur hochwertige IP-Adresse..
Hello everyone! Today, we are announcing a new feature—"Twitch Viewer Configurator". Now, you can customize any plan for your Twitch channel. Choo..
Greetings, I have compiled a guide for streamers, which will be very relevant at the moment. Now YouTube and twitch have disabled monetization from vi..
We have finally developed the APINow it will be more convenient for our partner sites to work with us.To update the maximum tariffs for YouTube, an up..
Aufgrund der großen Beliebtheit der Partnerdienste und des Empfehlungsprogramms haben wir eine Kooperationstabelle erstellt. Das Wesentliche ist ganz ..
Unsere Dienste für Streamer








Unsere Dienste für Content-Ersteller






