
Cómo proteger un servidor de Minecraft para streaming de los griefers
Por qué un servidor de streaming necesita protección en varias capas
La dirección del servidor se puede ver en pantalla, oír en una conversación, recibir de un participante o encontrar a través de jugadores conocidos. Después de eso no solo llegan espectadores: alguien prueba duplicaciones, hace spam en el chat, rompe decorados, busca comandos abiertos e intenta colarse en zonas técnicas.
Un ban después del incidente no devuelve la emisión a su curso normal. Un jugador puede filtrar las coordenadas de la base, destruir la escena, llevarse recursos del almacén o romper un mecanismo antes de que lo noten. El esquema funcional se construye con varios niveles: la whitelist limita la entrada, los permisos cierran comandos, las regiones protegen zonas, los registros ayudan a encontrar el origen del daño y las copias de seguridad dan un punto de restauración.
La whitelist limita la entrada al servidor
La whitelist permite la conexión solo a las cuentas de la lista aprobada. Si un jugador no está en ella, no entrará ni siquiera con la dirección correcta del servidor. Para un evento cerrado, una supervivencia con suscriptores o un mapa con decorados preparados, esta es la barrera básica.
En un servidor vanilla o en un modpack sobre Paper, la lista blanca se activa con el comando /whitelist on. Se puede añadir un jugador con /whitelist add Nick, eliminarlo con /whitelist remove Nick y consultar la lista con /whitelist list. Estos mismos comandos se pueden ejecutar en la consola del servidor sin la barra.
La desventaja de la whitelist es directa: los espectadores no podrán conectarse de forma espontánea. Las solicitudes, la verificación de nicks y la incorporación de nuevos participantes requerirán tiempo de un moderador o administrador.
La whitelist no sustituye la verificación de la cuenta
La whitelist compara el nick que se conecta con la lista de jugadores permitidos. No confirma que frente al servidor esté realmente el dueño de la cuenta. Para eso el servidor debe funcionar con online-mode activado: entonces la sesión del jugador se verifica mediante la autenticación de Minecraft.
Con online-mode no basta con poner en el cliente el nick de una persona de la whitelist y entrar en su nombre. Para un servidor cerrado esto es más seguro, sobre todo si entre los admitidos hay constructores, moderadores y participantes habituales.
En offline-mode el servidor no verifica la propiedad de la cuenta. Los plugins de autorización reducen el riesgo, pero requieren una configuración y un control aparte. La desventaja de online-mode es que los participantes con clientes no oficiales no podrán conectarse.
Cómo añadir participantes sin dar acceso de más
No añadas un nick que hayan enviado en el chat general de la transmisión. Un nombre parecido, otra distribución del teclado o símbolos similares al alfabeto latino permiten hacerse pasar por un espectador habitual, un constructor o un moderador. Es mejor copiar el nick de la solicitud y no introducirlo de oído.
Elige un solo canal de solicitudes: un formulario, un ticket o mensajes de cuentas confirmadas en la comunidad. Basta con pedir el nick del juego, el rol en el servidor y un enlace al perfil del participante. Para un evento temporal es útil anotar a quién y para qué emisión se concedió el acceso.
Al terminar el evento, elimina de la whitelist a los participantes temporales si no se necesitan más adelante. La desventaja de este orden es que parte de los espectadores tendrá que esperar una invitación y el equipo deberá mantener actualizada la lista de acceso.
No se debe dar OP a constructores ni a moderadores
El estatus de operador abre demasiadas posibilidades: cambiar el modo, dar objetos, teletransportarse, gestionar la whitelist, los bans, la configuración del mundo, los bloques de comandos y los permisos de otros jugadores. Si una persona necesita una sola herramienta para construir, el OP igualmente le da control sobre casi todo el servidor.
Los operadores deben ser el dueño del servidor y el administrador técnico en quien confíes por completo. Revisa el archivo ops.json y la lista de OP después de la configuración, elimina registros antiguos, cuentas de prueba y permisos de antiguos miembros del equipo.
Para tareas administrativas es mejor usar una cuenta aparte que no aparezca en pantalla y no se use para el juego normal. La desventaja de renunciar al OP para el equipo es que el constructor o el moderador a veces tendrá que recurrir al administrador para tareas poco frecuentes.
Los roles deben construirse en torno a tareas concretas
Un rol describe el trabajo de una persona, no un nivel general de confianza. Un jugador de supervivencia no necesita creativo. Un constructor no necesita bans, whitelist ni acceso al almacén. Un moderador de chat no requiere editar el mapa ni asignar grupos en LuckPerms.
- El espectador espera en el lobby, observa el evento o usa un conjunto mínimo de mecánicas.
- El participante juega en el modo permitido y usa solo los comandos previstos por el guion.
- El constructor cambia bloques en una zona de trabajo asignada y no gestiona el servidor.
- El moderador vigila el chat, reacciona a las infracciones y aplica sanciones limitadas.
- El administrador técnico configura plugins, regiones, grupos, registros y copias de seguridad.
- El dueño del servidor decide a quién dar OP, cuándo hacer una reversión completa y a quién bloquear para siempre.
Cuanto más estrecho es el rol, más fácil es comprobarlo con una cuenta de prueba. La desventaja de tener muchos roles es que son más difíciles de mantener al cambiar el mapa, los plugins y la composición del equipo.
LuckPerms gestiona grupos y herencia de permisos
LuckPerms es cómodo de usar como capa única de gestión de acceso. Primero crea los grupos de roles, luego asigna permisos a los grupos y no a jugadores individuales. Deja permisos personales solo para excepciones cortas, por ejemplo para un constructor que prepara una escena antes de la emisión.
Un conjunto mínimo de grupos puede verse así: viewer, participant, builder, moderator y admin. El grupo admin no debe ser un sustituto del OP: conviene incluir en él solo los permisos de plugins que realmente necesita el administrador técnico.
El grupo de constructores se crea con el comando /lp creategroup builder. Luego se le asigna un permiso concreto, por ejemplo /lp group builder permission set worldedit.wand true. El jugador se añade al grupo con el comando /lp user Nick parent add builder. No concedas permisos mediante máscaras comodín como luckperms.* o worldedit.*: pueden abrir comandos que no estaban previstos.
Después de la configuración, comprueba el acceso real con el comando /lp user Nick permission check worldedit.wand. Muestra si el jugador recibió el permiso directamente, a través del grupo o por herencia. Hay que comprobar los permisos reales del jugador, no solo la configuración del grupo.
La desventaja de LuckPerms es que un error en la herencia puede abrir más de lo previsto. Por ejemplo, builder puede heredar por accidente el grupo de administrador, o un jugador puede conservar un permiso personal antiguo de un evento anterior.
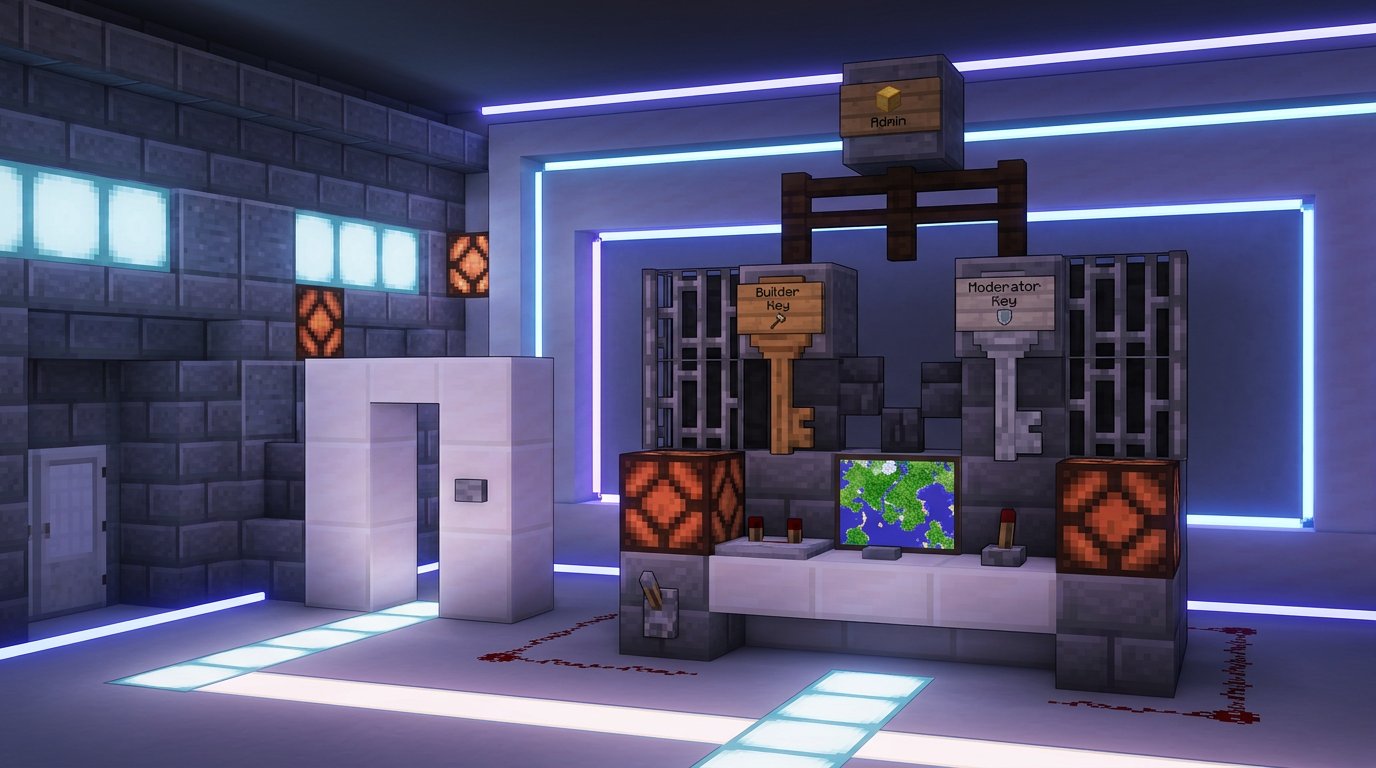
Cómo configurar la herencia de grupos en LuckPerms
La herencia debe usarse solo donde el rol inferior realmente necesita un conjunto básico de permisos del superior. Por ejemplo, participant puede heredar de viewer si al espectador ya se le han concedido permisos seguros para el chat o los comandos del lobby. Builder no tiene por qué heredar de participant: los permisos de construcción y las mecánicas de juego a menudo es mejor separarlos.
Comprueba qué grupos hereda cada rol mediante el editor de LuckPerms o los comandos de visualización de grupos. Presta especial atención a los permisos temporales: son cómodos para preparar el mapa, pero después de la emisión pueden quedarse en una persona si no se fijó un plazo o no se hizo la comprobación.
Si el constructor necesita acceso solo durante la preparación, asigna el grupo por un plazo limitado y elimínalo manualmente después del trabajo. La desventaja de los permisos temporales es que, con un plazo mal elegido, el acceso puede desaparecer antes de terminar el trabajo o mantenerse más tiempo del necesario.
Los permisos de constructor deben concederse sin acceso al servidor
El constructor normalmente necesita herramientas de selección, edición y deshacer acciones. Los nombres de los permission nodes dependen del editor de mundo instalado y de su versión, así que primero compruébalos con la documentación del plugin concreto. No concedas al grupo builder una máscara del tipo worldedit.*: puede incluir comandos que no planeabas abrir.
Para WorldEdit se suelen usar permisos puntuales para la herramienta de selección, la elección de posiciones, la edición de la región, la inserción de esquemas y el deshacer operaciones. Por ejemplo, para trabajar con la selección puede usarse worldedit.wand, y para deshacer, worldedit.history.undo. Concede la inserción de esquemas solo a quienes la necesiten: una inserción incorrecta puede afectar a la escena, al spawn y a las construcciones técnicas.
El constructor no necesita minecraft.command.gamemode, minecraft.command.whitelist, luckperms.* ni permisos para cambiar grupos. La desventaja de la configuración puntual es que, ante una nueva tarea de construcción, habrá que añadir el permiso necesario por separado o recurrir al administrador técnico.
Los permisos del moderador dependen del plugin de sanciones
El moderador necesita un conjunto de comandos para reaccionar rápido: mute, kick, bloqueo temporal o envío del jugador a una zona aislada. El permiso para sancionar no implica acceso a dar recursos, cambiar el modo, editar el mapa, gestionar la whitelist ni asignar grupos.
Si para las sanciones se usa un plugin aparte, concede solo sus nodes puntuales. En los modpacks con EssentialsX pueden usarse essentials.mute, essentials.kick y essentials.tempban. No deben considerarse universales: en otro plugin los nombres y el conjunto de comandos serán distintos.
Para el comando vanilla de kick en Paper normalmente se usa el permission node minecraft.command.kick. No añadas al moderador minecraft.command.op, minecraft.command.whitelist, minecraft.command.give, minecraft.command.gamemode ni luckperms.*. La desventaja de un rol limitado es que el moderador no siempre podrá resolver por su cuenta un problema técnico atípico.
Las regiones de WorldGuard protegen el mapa aparte de los permisos
LuckPerms responde a la pregunta de qué comando puede usar un jugador. WorldGuard responde a otra: dónde puede construir, abrir contenedores, pulsar botones o interactuar con mecanismos. Para un servidor de streaming se necesitan ambos niveles de protección.
Para crear una región normalmente se usa WorldEdit: se selecciona el territorio y luego se crea la región con el comando /rg define nombre. Se puede añadir a un jugador como miembro con /rg addmember nombre Nick. El miembro de la región obtiene acceso solo dentro de la zona, pero no debe convertirse en propietario de la región ni cambiar sus flags.
Crea regiones separadas para el lobby, la arena, la escena, el almacén, la sala técnica y la zona de construcción. La desventaja de tener muchas regiones es que, al mover decorados y cambiar el mapa, hay que mantenerlas manualmente.
Los flags de WorldGuard cierran contenedores y mecanismos
La prohibición de construir por sí sola no protege cofres, botones, trampillas, palancas, marcos, vagonetas ni redstone. Un jugador puede no romper la escena directamente, pero abrir el almacén, apagar un mecanismo, activar una trampa, derramar líquido o llevar mobs hacia los decorados.
Para cada zona revisa los flags build, interact, use, chest-access, pvp, entry, fire-spread, lighter, lava-fire, water-flow y la protección contra explosiones. El conjunto depende de la versión del servidor, los plugins y la mecánica del evento. El almacén normalmente necesita la prohibición de contenedores e interacción, y la arena, reglas propias de PvP y entrada.
Comprueba los límites de la región en altura, no solo en la superficie. De lo contrario, un jugador acabará debajo de la escena, en un túnel técnico o en el techo de una construcción. La desventaja de los flags estrictos es que pueden romper la mecánica del evento si no se ha recorrido el guion de antemano.
CoreProtect ayuda a encontrar y revertir un grief local
Los registros son necesarios para establecer quién rompió un bloque, sacó un objeto de un contenedor, colocó lava o cambió un mecanismo. CoreProtect registra las acciones de juego y permite buscarlas por jugador, tiempo, coordenadas y tipo de acción.
Para revisar rápidamente una zona normalmente se activa la inspección con el comando /co inspect y luego se hace clic en un bloque o contenedor. Para buscar se usa /co lookup con filtros por tiempo, jugador, radio y acción. La sintaxis de los filtros y las acciones disponibles dependen de la versión del plugin, así que hay que comprobarlo en un mapa de prueba antes de la emisión.
La reversión se realiza con /co rollback con condiciones estrechas: un tiempo, un jugador y una zona concretos. Primero mira los resultados de la búsqueda y luego revierte una zona pequeña. Después de la operación, comprueba los contenedores, los mecanismos y los límites de la zona restaurada con una cuenta de prueba.
Conviene separar los permisos de CoreProtect: al moderador se le pueden dejar inspect y lookup, y rollback y restore, al administrador técnico. Una reversión amplia errónea puede borrar el trabajo legítimo de los participantes junto con los rastros del grief. La desventaja de la reversión puntual es que primero hay que determinar con precisión el tiempo, el lugar y el origen del daño.
Las copias de seguridad son necesarias antes de empezar la transmisión
Los registros ayudan a corregir daños locales, pero no sustituyen las copias de seguridad. Haz una copia del mundo antes de la emisión, después de preparar los decorados, antes de actualizar los plugins y después de cambios importantes en el mapa. Guarda la copia aparte de la carpeta principal del servidor, porque un fallo del disco o un borrado accidental afectará tanto al mundo como al archivo.
La copia de seguridad debe incluir las carpetas de los mundos, las configuraciones de los plugins, los datos de LuckPerms, los ajustes de WorldGuard y otros archivos sin los cuales el mapa no se restaurará en estado funcional. Si los permisos de LuckPerms se guardan en una base de datos externa, también hay que respaldarla: una copia solo de la carpeta del servidor no devolverá los grupos ni los permisos.
Antes de restaurar una copia completa, detén el servidor y guarda los archivos actuales por separado. Esto permitirá volver al estado posterior a la emisión si se elige un archivo equivocado o le faltan los datos necesarios. Comprueba no solo la existencia de la copia de seguridad, sino también la posibilidad de desplegarla en una copia de prueba aparte.
La restauración completa devuelve el servidor a su estado anterior, pero elimina las acciones posteriores al punto de la copia. Por eso, con una sola región destruida es más seguro usar primero CoreProtect. La desventaja de la copia de seguridad es que no guarda el progreso hecho después del momento de crear la copia.
Orden de acciones ante un intento de grief durante la emisión
Primero detén el acceso del infractor y luego reúne los detalles. No discutas con él en el chat general ni concedas permisos adicionales para «comprobar». Si la causa del incidente no está clara, suspende temporalmente la incorporación de nuevos participantes y revisa los grupos, las regiones y la lista de acceso.
- Elimina al infractor de la whitelist y aplica un bloqueo mediante el servidor o el plugin de sanciones.
- Registra la hora, las coordenadas, los mensajes del chat del juego y la grabación de la transmisión.
- Revisa el historial de bloques, contenedores y acciones mediante CoreProtect.
- Revisa los grupos del jugador y las fuentes de sus permisos mediante LuckPerms.
- Revoca el permiso, el grupo o el acceso a la región por el que se produjo la infracción.
- Restaura la zona dañada con una reversión puntual o una copia de seguridad.
Si el daño afectó a muchas zonas, primero guarda una copia actual del mundo y luego decide sobre la restauración completa. La desventaja de este orden es que la pausa en la emisión puede alargarse, pero no habrá que elegir entre una reversión irreversible y la pérdida de pruebas.
Qué comprobar antes de empezar el stream
- La whitelist está activada y en la lista solo están los participantes del evento actual.
- El servidor funciona en online-mode, si el formato del stream no requiere un esquema de autorización aparte.
- Los participantes normales, los constructores y los moderadores no tienen OP.
- Los grupos de LuckPerms no heredan permisos de más y no contienen permisos temporales antiguos.
- La cuenta de prueba de un participante no puede usar comandos administrativos.
- El constructor puede editar solo la región de trabajo, no la escena, el almacén ni la sala técnica.
- El moderador puede aplicar la sanción necesaria, pero no cambiar grupos, regiones ni la whitelist.
- En WorldGuard están comprobados la construcción, los contenedores, los botones, los mecanismos, los líquidos, el fuego y las explosiones.
- CoreProtect registra las acciones y solo el administrador responsable tiene permisos de reversión.
- Se ha creado una copia de seguridad de los mundos, los ajustes de los plugins y los datos de permisos de acceso fuera de la carpeta del servidor.
- En pantalla no se muestran la dirección del servidor, la consola, la lista de archivos ni los comandos técnicos.
Last Articles
Qué cambió en el diseño y la funcionalidad Actualizamos el sitio para que trabajar con él sea más rápido y cómodo. Los cambios principales afectan a ..
Good afternoon, I've collected all the news during this time.: 1. The main news is that prices for twitch viewers have been greatly reduced, while Tw..
1. Utilice el código promocional "December2025" para un 15% de descuento para todos nuestros espectadores2. Hemos reducido hasta el 1 de enero los pre..
Los servicios de Twitch son trabajando de manera estable, por lo que estamos listos para cooperar con escuadrones, revendedores, propietarios de s..
Nosotros hemos actualizado completamente nuestros servicios de visualización de Twitch, y ahora están trabajando estable. Solo usamos direcciones ..
Hello everyone! Today, we are announcing a new feature—"Twitch Viewer Configurator". Now, you can customize any plan for your Twitch channel. Choo..
Greetings, I have compiled a guide for streamers, which will be very relevant at the moment. Now YouTube and twitch have disabled monetization from vi..
We have finally developed the APINow it will be more convenient for our partner sites to work with us.To update the maximum tariffs for YouTube, an up..
Debido a la enorme popularidad de los servicios de asociación y del programa de referencia, hemos creado una tabla de cooperación. La esencia es muy s..
Nuestros Servicios para Streamers








Nuestros Servicios para Creadores de Contenido






